NRIセキュアテクノロジーズ株式会社(本社:東京都千代田区、代表取締役社長:池田泰徳、以下「NRIセキュア」)は、欧州連合(以下「EU」)のサイバーセキュリティ規制「NIS2(Network and Information Systems Directive 2)指令」1への準拠を目指す企業を対象に「NIS2指令準拠支援サービス(以下「本サービス」)」の提供を本日開始します。本サービスでは、NRIセキュアのセキュリティ専門知見に加え、ノムラ・リサーチ・インスティテュート・ヨーロッパ(以下「NRIヨーロッパ」)による現地サポートを組み合わせ、EU各国の規制動向や監督当局の運用状況を踏まえた実践的な支援を提供します。
EUで事業を行う企業に求められる「NIS2指令」への対応
ランサムウェアやサプライチェーン攻撃などのサイバー攻撃は、世界各国の企業・組織の事業継続に影響を及ぼす経営課題となっています。こうした状況を受け、EUではエネルギー、運輸、金融、医療、デジタルインフラなどの重要分野の事業者2に対して、サイバーセキュリティリスク管理を求めるNIS2指令が2023年1月に発効され、EU加盟国の国内法への導入が進んでいます。EUで事業を行う日系企業は、自社がNIS2指令の対象事業者に該当するかどうかを判断し、該当する場合は、NIS2指令の内容を正しく理解したうえで要求事項に応える必要があります。しかし、同指令には抽象的な規定も多く、対応を進めるにはセキュリティに関する高度な専門性が求められます。
本サービスの概要と特長
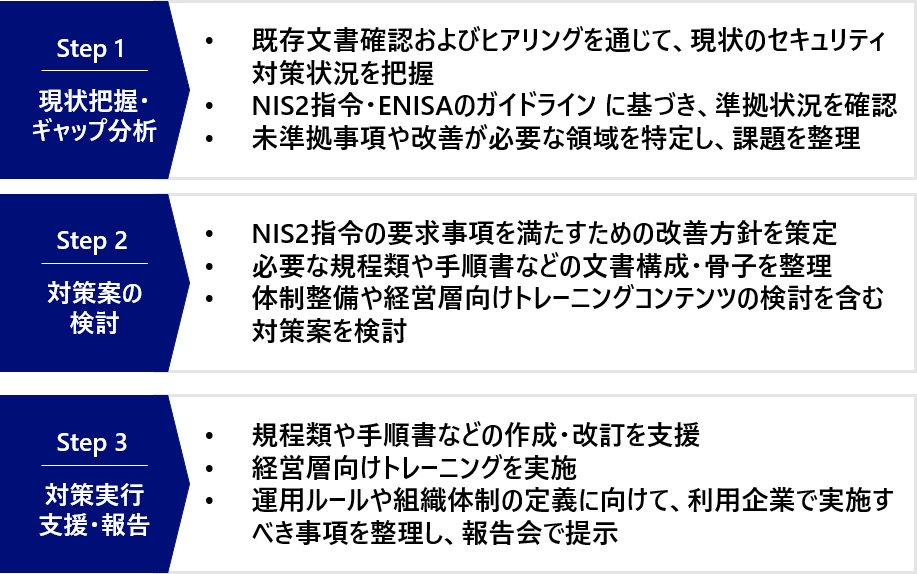
NIS2指令およびEUのサイバーセキュリティ機関「ENISA」が公表する実務ガイドライン(Technical Implementation Guidance)3をもとに、NIS2指令の要求事項への準拠状況の把握(現状把握・ギャップ分析)から、対策案の検討、対策実行支援・報告までを一貫して支援します(下図参照)。
図:「NIS2指令準拠支援サービス」における3つの支援ステップ
本サービスの主な特長は、以下の3点です。
1.NIS2対応で求められる要求事項を明確化
NIS2指令およびENISAのガイドラインをもとに、経営層の責務、リスク管理、インシデント対応、事業継続、サプライチェーン管理、脆弱性管理などの要求事項を、具体的な実施タスクや必要な証跡へと整理します。
2.現状評価から対策実行、運用定着まで一貫して支援
現状評価やギャップ分析に加え、対策の立案、情報セキュリティポリシーをはじめとした規程や各種文書の整備、経営層向けトレーニングまで提供することで、継続的なセキュリティ体制の構築につなげます。
3.NRIヨーロッパと連携した現地対応
NRIヨーロッパと連携し、EUに拠点を置く利用企業や関係機関とのコミュニケーションを円滑に行うとともに、EU各国における法令整備の状況や監督当局の運用動向を踏まえて支援にあたります。日本と欧州の両拠点の知見を活用し、EUで事業を展開する企業のNIS2対応を包括的に支援することが可能です。
本サービスの詳細については、次のWebサイトをご参照ください。
https://www.nri-secure.co.jp/service/consulting/nis2-directive
NRIセキュアは今後も、企業・組織の情報セキュリティ対策を支援するさまざまな製品・サービスを提供し、グローバルな規模で安全・安心な情報システム環境と社会の実現に貢献していきます。
- 1NIS2指令(Network and Information Systems Directive 2):2016年に施行された初代NIS指令の改訂版で、EUにおけるサイバーセキュリティに関する法規制の一つ。域内の重要分野の事業者に対して、サイバーセキュリティリスク管理体制の整備やインシデント報告などを義務付けています。
- 2NIS2指令の対象事業者:エネルギー、運輸、銀行、金融市場インフラ、医療、デジタルインフラなどの分野の事業者が対象。重要度や規模に応じて「Essential entities(重要エンティティ)」と「Important entities(重要エンティティに準ずる事業者)」に分類されます。
- 3ENISA Technical Implementation Guidance:ENISA(欧州連合サイバーセキュリティ機関)が公表するNIS2指令の実務ガイドラインです。