サイバー攻撃の被害は業務停止型と情報漏洩型の2つ
足もとでは、日本企業に対するサイバー攻撃、それに伴う顧客情報の漏洩が相次いでいる。それらは、企業活動を阻害し、また個人の消費活動を萎縮させるなど、日本経済に相応の打撃を与えていると考えられる。
2024年以降、国内では次の2つの型のサイバー攻撃の被害が相次いでいる。第1は業務停止型だ。それは、ランサムウェア(身代金を要求する不正なソフトウェア)などで企業の受注・出荷などが止まってしまうケースだ。アサヒグループHD、アスクル、ニチレイ、IDCFクラウドなどの被害がこれに当たる。
第2は、情報漏洩型で、顧客情報が大量に流出するケースとなる。2026年9~10月のタイムズカー(最大約660万件)、skyticket(約1,464万件)、大和証券(約22万件)などがこれに当たる。
双方の共通点は、委託先や取引先が侵入口になる例が目立つことだ。アスクルは委託先の管理者アカウント、大和証券は委託先のサーバーが攻撃された。自社だけ守っても被害は防げないという難しい問題を企業は突き付けられている。
サイバー攻撃によってアスクルは174億円の営業赤字に転落し、アサヒは全品の出荷再開まで約半年かかった。さらに注意すべきは「共有基盤」への攻撃だろう。ニチレイでは約5,000社の物流が、IDCFクラウドでは495の企業・自治体が一度に影響を受けた。外食チェーンの休業など取引先の損失については、全容は明らかにならない。
情報漏洩型は大きな社会的コスト
一方、情報漏洩型のケースでは企業の業務は止まらないため、直接的な経済への影響は見えにくい。経済的コストというよりも、社会的コストが大きくなりやすい面もあるだろう。
タイムズカーでは約160万件の免許証画像が流出し、複数の県で免許証の特例再交付が行われている(NHK)。そうした手続きの手間や時間は社会的コストになる。
復旧、調査、顧客へのお詫びの費用なども企業の負担となる。さらに流出した情報はフィッシングや乗っ取りに使われることも少なくない。2025年のネットバンキングの不正送金は約104億円と過去最悪、証券口座の不正取引の売買額は2025年1~7月で6,205億円に達した。
タイムズカーでは約160万件の免許証画像が流出し、複数の県で免許証の特例再交付が行われている(NHK)。そうした手続きの手間や時間は社会的コストになる。
復旧、調査、顧客へのお詫びの費用なども企業の負担となる。さらに流出した情報はフィッシングや乗っ取りに使われることも少なくない。2025年のネットバンキングの不正送金は約104億円と過去最悪、証券口座の不正取引の売買額は2025年1~7月で6,205億円に達した。
個人消費への萎縮効果
情報漏洩をきっかけに、消費者が個人情報を出すことや、デジタルでの取引そのものをためらうようになる可能性がある。これは個人消費活動を萎縮させるおそれがある。
第1は漏洩企業からの顧客離れだ。2014年7月に約2,895万件が流出したベネッセでは、同年度(2015年3月期)に会員数が9.3%減り、営業利益も18.4%減少した。また2023年の調査では、アカウント乗っ取りやカード不正利用の被害に遭った人の67.3%が、そのサイトでの買い物をやめるか控えたという。
第2は、デジタルサービス全体の利用控えである。これは消費の減少や、より不便な手段の利用を余儀なくされることで個人の効用低下につながる。
第3は、情報提供の拒否だ。JIPDECの2025年調査では、個人情報の提供に抵抗を感じる人が70.6%に達し、そのうち47.9%が登録を求められたサービスの利用をやめた経験がある。データを活用した新サービスやキャッシュレス化の普及が遅れれば、生産性向上の機会が失われるだろう。
第4は、正規の連絡への不信である。フィッシングが巧妙になると、利用者は本物の銀行や通販サイトからの連絡まで疑うようになる。確認の手間が増え、手続きの途中で利用をやめる人も出るだろう。こうした「取引の摩擦」の増加は、経済の効率低下となる。
サイバー攻撃に対する企業側の対策としては、物流・クラウドなど、多くの企業が依存する単一障害点を把握し、代替手段を備えること、委託先の認証管理まで含めて事業継続計画を策定すること、金融機関はサイバーリスクを、与信先の事業継続リスクや、取引先を通じた信用リスクとして評価すること、などが重要だ。
一方、顧客情報の漏洩が生じた場合の企業の対応としては、迅速な情報開示に加え、何が漏れ、利用者が何をすべきかを分かりやすく伝えることで顧客離れを抑えることが求められる。
サイバー攻撃によって生じる日本経済への損失を試算:GDPの損失額は557億円
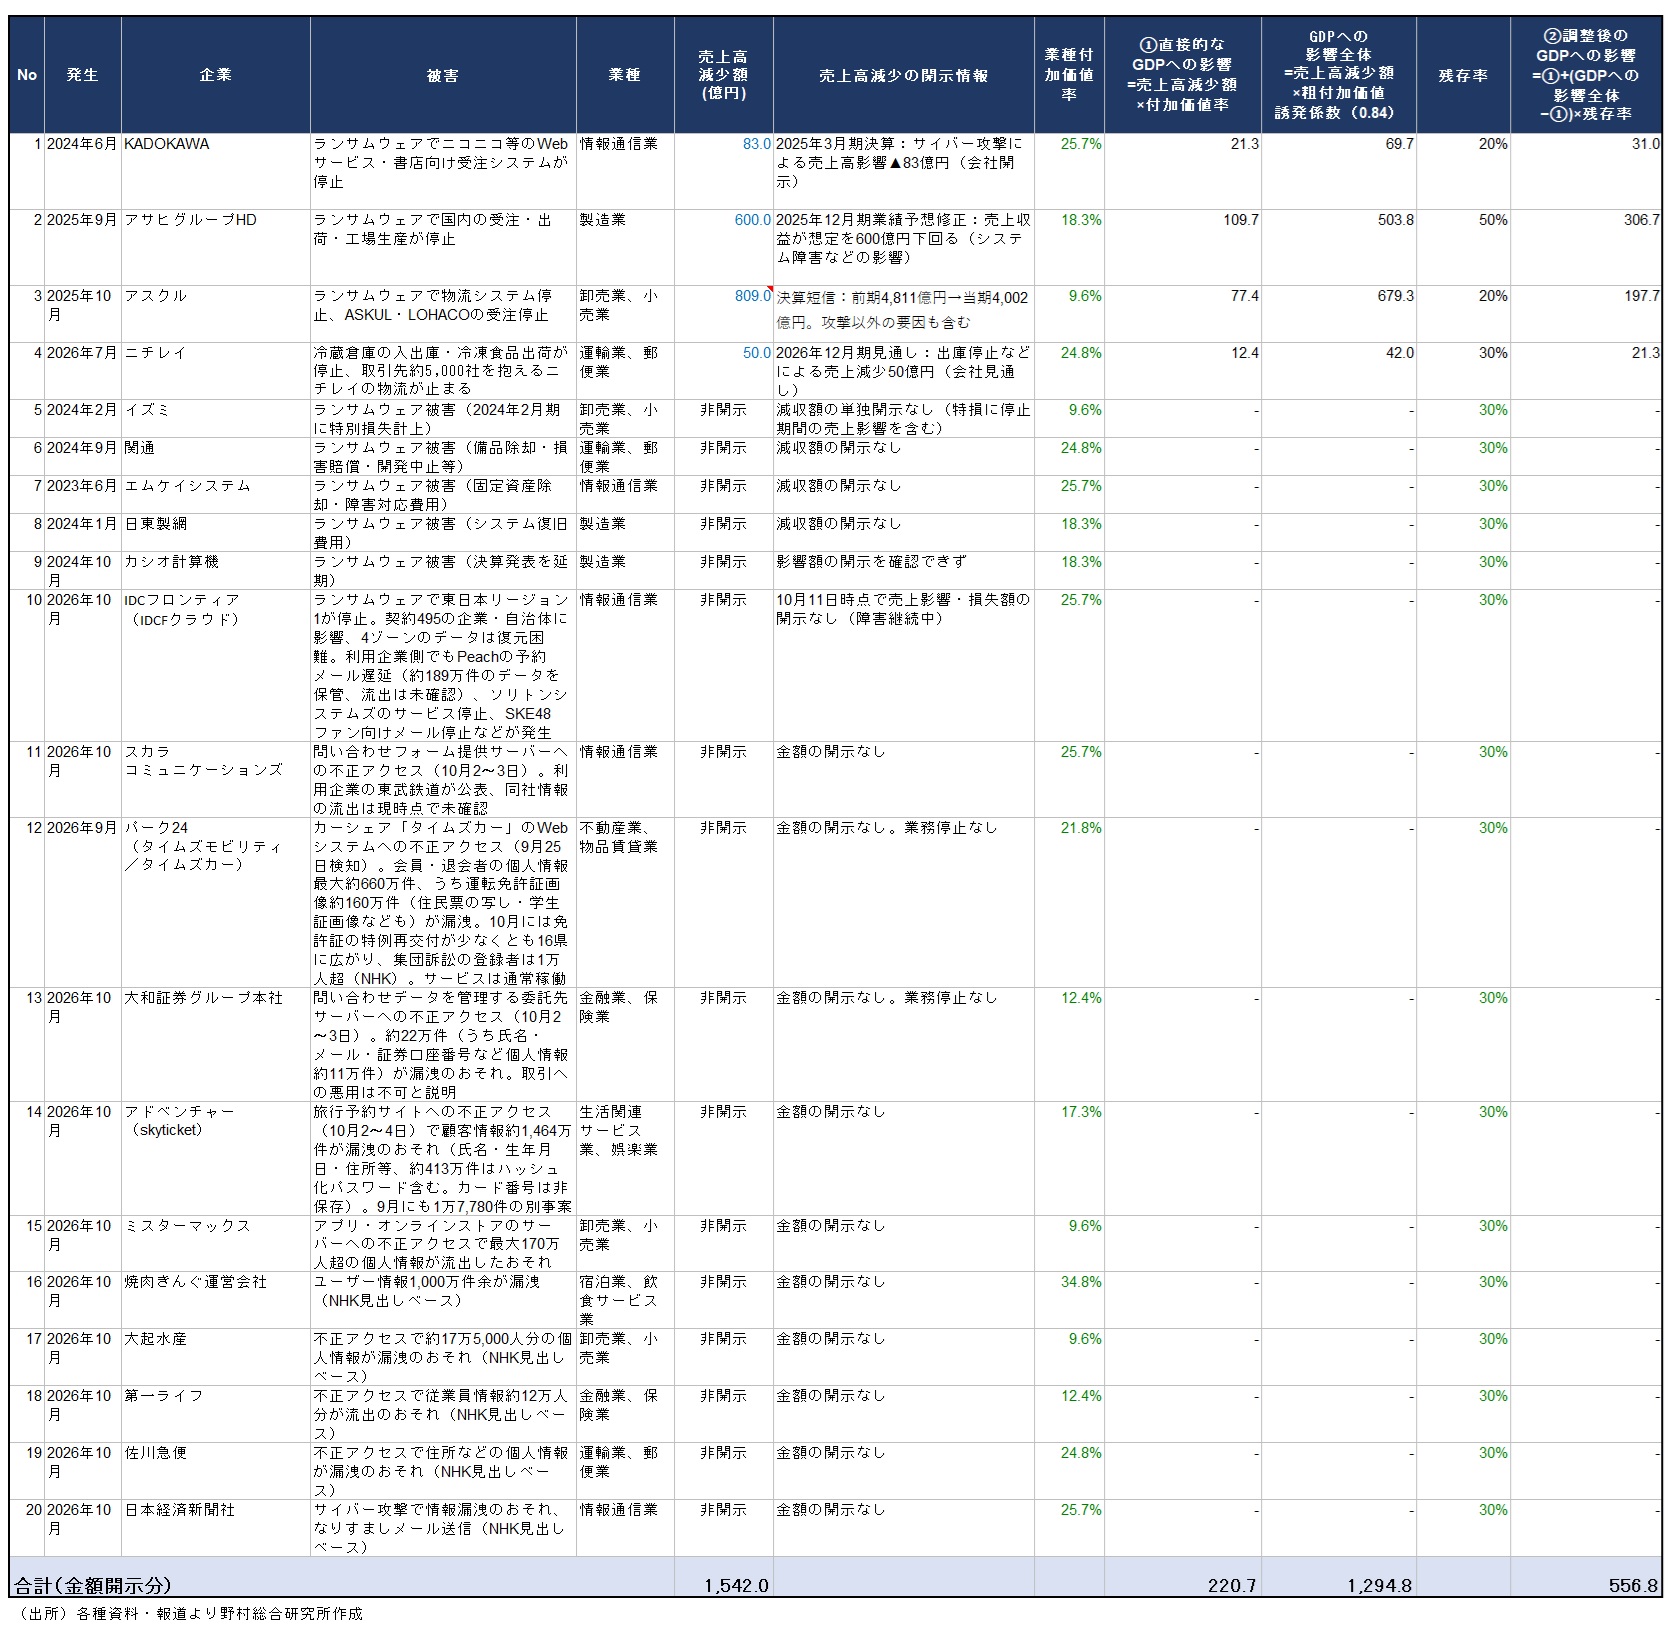
以下では、近年の日本企業に対するサイバー攻撃によって生じる日本経済への損失額を試算しよう。ただし、現時点でサイバー攻撃を受けた企業の売上高に与えた影響が開示あるいは報道によって分かっているのは、2024年6月のKADOKAWA(83.0億円)、2025年9月のアサヒグループHD(600億円、期初の想定と比べた下振れ額)、2025年10月のアスクル(809.0億円、攻撃以外の要因も含む)、2026年7月のニチレイ(50.0億円、通期の見通し)の主要4社にとどまる。そのため、ここでの計算も4社に限ったものだ。開示・報道ベースで4社の売上高減少は合計で1,542.0億円だった(図表)。
この数字から、付加価値で計算されるGDPの損失額を3段階で計算する。まず、個別企業の売上高の減少額の合計は、GDPの損失額には一致しない。個別企業の売上高のうち、その企業が生み出した付加価値額は、売上高から原材料などの仕入れ額を引いたものであるからだ。
そこで第1段階は、業種別の平均付加価値率(付加価値額/売上高)を用いて個別企業の売上高の減少額からGDPの損失額を計算した。その結果が、(図表)の①であり、合計は220.7億円となる。
第2段階は、サイバー攻撃を受けた企業に出荷する取引先企業が、売上高を失う金額を含めてGDPの損失額を計算するものだ。産業連関表で、需要1円あたり国内で生まれる付加価値は約0.84円(残りは輸入)であることを用いて計算すると、損失額は1,294.8億円となる。
第3段階は、サイバー攻撃を受けた企業に出荷する取引先が他の企業への出荷で埋められず、損失として残る割合(残存率)を事案ごとに想定し、取引先の損失に掛けると、損失額の合計は556.8億円となる。
ただし、前述のように、上記の計算は、サイバー攻撃による売上高減少額が開示されている4社に限定したものだ。今後被害の実態が多くの企業でも明らかになってくる中で、売上高減少額の合計やGDP損失額の試算値も、さらに大きく増加することになるだろう。
さらに、情報漏洩を受けた個人の消費活動の萎縮やサービスの利用控えによる生産性低下の影響を加えると、GDPの損失額はもっと大きくなる可能性が考えられる。
図表 日本企業のサイバー攻撃によるGDPへの影響試算(単位:億円)
プロフィール
-
木内 登英のポートレート 木内 登英
金融ITイノベーション事業本部
エグゼクティブ・エコノミスト
1987年に野村総合研究所に入社後、経済研究部・日本経済調査室(東京)に配属され、それ以降、エコノミストとして職歴を重ねた。1990年に野村総合研究所ドイツ(フランクフルト)、1996年には野村総合研究所アメリカ(ニューヨーク)で欧米の経済分析を担当。2004年に野村證券に転籍し、2007年に経済調査部長兼チーフエコノミストとして、グローバルリサーチ体制下で日本経済予測を担当。2012年に内閣の任命により、日本銀行の最高意思決定機関である政策委員会の審議委員に就任し、金融政策及びその他の業務を5年間担った。2017年7月より現職。
※組織名、職名は現在と異なる場合があります。