相次ぐサイバー攻撃の被害
10月13日付の本コラムでは、近年の日本企業へのサイバー攻撃が日本経済にもたらす損失額を試算した(コラム「日本企業へのサイバー攻撃の経済損失:被害企業の売上高減少額は1,542億円、GDP損失額は557億円と試算」、2026年10月13日)。
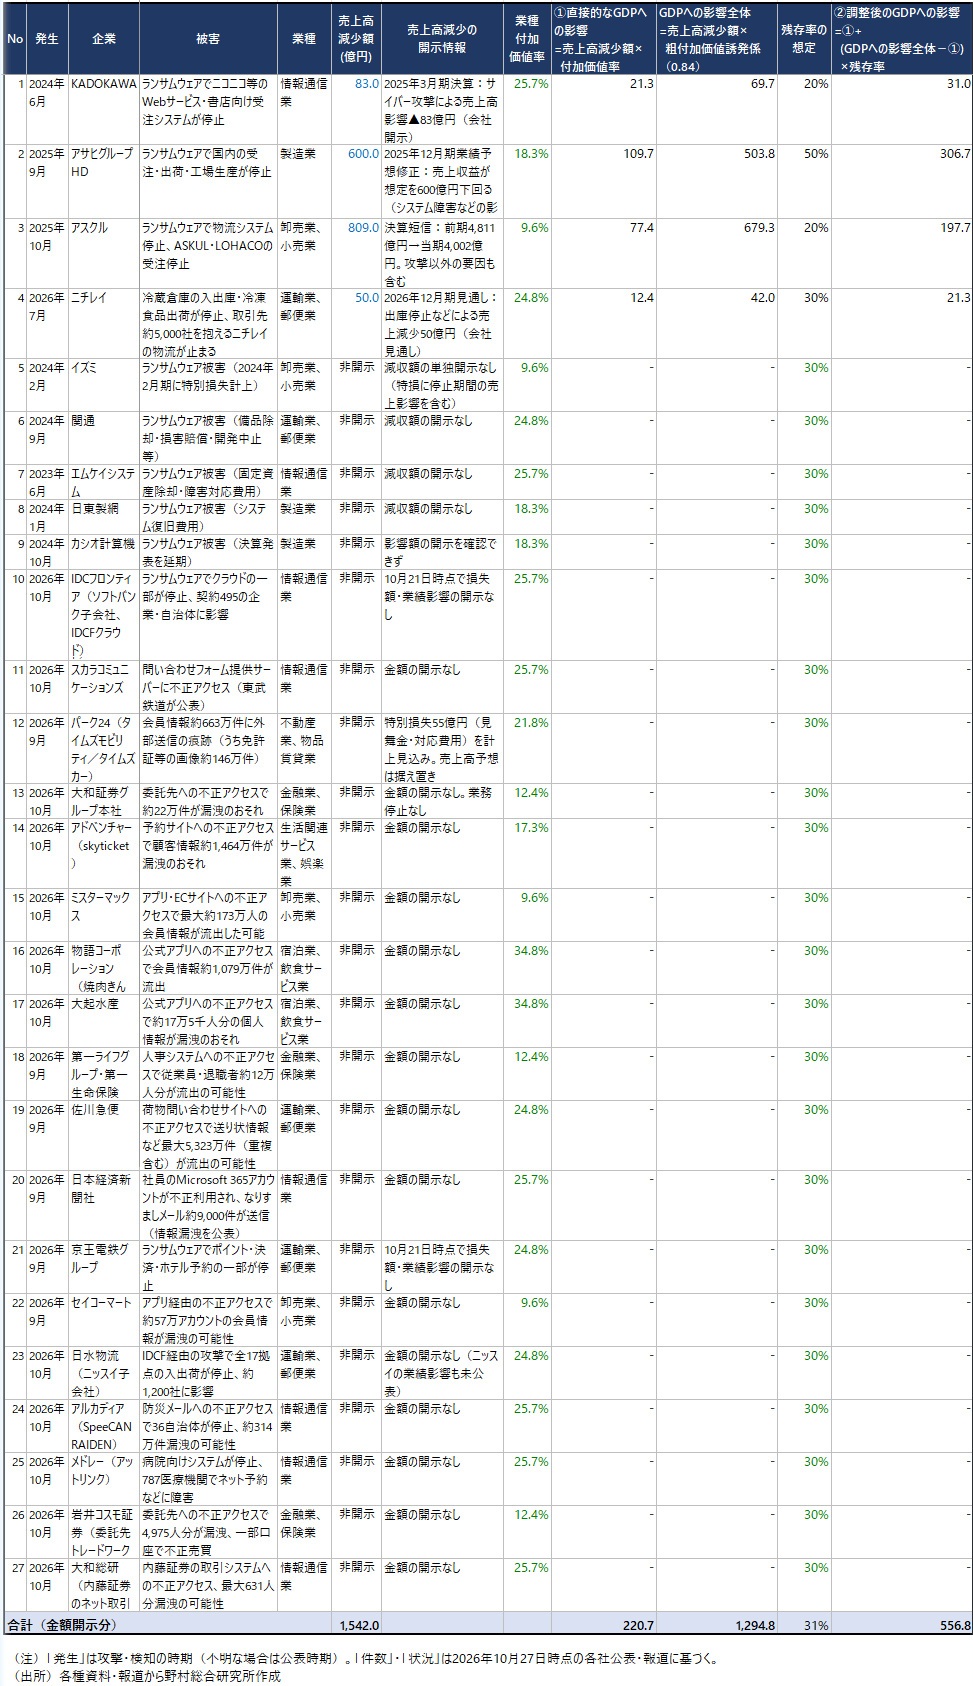
その時点で、サイバー攻撃による売上高への影響が開示・報道で判明していたのは、主要4社(KADOKAWA、アサヒグループHD、アスクル、ニチレイ)にとどまり、試算もこの4社のデータに基づいて行った。4社の売上高減少額は合計1,542.0億円、そこから算出したGDPの損失額は556.8億円であった。
その後も被害の公表は相次いでいる。図表は、前回の図表に含めていなかった京王電鉄グループ、日水物流(ニッスイ子会社)、アルカディア、メドレーなど主要企業・団体の被害情報を新たに加えたものである。ただし、売上高への影響額が判明しているのは引き続き4社のみであり、損失額の試算値に変更はない。
この間に業績への影響を新たに開示したのは、パーク24(タイムズカー)である。見舞金や対応費用として55億円の特別損失を計上する見込みだが、売上高予想は据え置いた。特別損失は企業にとって大きな負担だが、その多くは顧客への所得移転や復旧作業への支出であり、GDPの減少には直結しない。
影響は「個社」から「社会基盤」へ
注目すべきは、被害の質の変化である。2025年までの主な被害は、アサヒやアスクルのように、攻撃を受けた企業自身の業務が止まる「個社型」が中心だった。これに対し最近は、多くの企業が共通して利用する基盤が攻撃され、被害が一斉に広がる「基盤型」の事例が目立つ。
IDCフロンティア(ソフトバンク子会社)が運営するIDCFクラウドへの攻撃では、契約する495の企業・自治体に影響が及び、ニッスイ子会社の物流は全17拠点で入出荷が止まった(10月20日に全面復旧)。自治体向け防災メール(アルカディア)や病院向け業務システム(メドレー)への攻撃では、行政や医療といった公共性の高いサービスが停止した。京王電鉄グループでは、ポイントやキャッシュレス決済の一部が止まり、消費者の日常の買い物にも影響が出た。
経済的に重要なのは、こうした供給の停止が取引の「下流」に連鎖することだ。被害を受けた企業の仕入先は失った販売先を別の顧客で補いやすいが、部品や物流サービスの供給を断たれた顧客企業は、代わりの調達先をすぐには確保できない。在庫を極力持たない日本の生産方式は、この連鎖を増幅しているだろう。
一つの基盤の障害は、業種を越えて多数の利用者に同時に波及する。この点で、サイバー攻撃は、自然災害に近い「集中リスク」の性格を帯び始めたと言える。しかも、取引先や顧客企業が被った損失は、被害企業の決算には表れない。被害企業の売上高減少だけを積み上げた数字では、経済全体の損失を過小評価している可能性が高い。
図表 日本企業のサイバー攻撃によるGDPへの影響試算(単位:億円)
統計に表れない損失が大きい
GDPで測った損失は、経済的な影響の一部にすぎない。タイムズカーの事案では、パーク24の10月23日の発表によれば、会員情報約663万件と、免許証などの本人確認書類の画像約146万件に外部送信の痕跡が確認された。免許証の再交付手続きや、なりすまし被害への警戒といった負担は、個人や行政に及ぶ。病院の予約障害や防災メールの停止も、生命・安全に関わる不便を生むが、これらは市場で取引されないコストであるためGDP等の統計には計上されない。
また、流出した情報は二次犯罪の温床にもなる。2025年のネットバンキングの不正送金は約104億円と過去最悪となり、証券口座の不正取引の売買額も1~7月で6,205億円に達した。こうした犯罪は、金融サービスへの信頼を損なうというコストを生む。
被害企業の復旧費用や各社のセキュリティ投資は、GDP統計上はIT産業などの生産として計上され、むしろ数字を押し上げる面がある。しかしこれは、本来は成長投資に回るはずの資源を「守り」に振り向ける防御的支出と言え、それは経済全体の効率を低下させるだろう。
また、流出した情報は二次犯罪の温床にもなる。2025年のネットバンキングの不正送金は約104億円と過去最悪となり、証券口座の不正取引の売買額も1~7月で6,205億円に達した。こうした犯罪は、金融サービスへの信頼を損なうというコストを生む。
被害企業の復旧費用や各社のセキュリティ投資は、GDP統計上はIT産業などの生産として計上され、むしろ数字を押し上げる面がある。しかしこれは、本来は成長投資に回るはずの資源を「守り」に振り向ける防御的支出と言え、それは経済全体の効率を低下させるだろう。
英国政府は、サイバー事故が経済全体にもたらすコストをGDP比約0.5%と推計
英国科学・イノベーション・技術省(DSIT)が2025年11月に公表した独立調査(KPMGが実施)は、英国企業が受ける重大なサイバー攻撃の損失を年147億ポンド、GDP比約0.5%と推計している。
これは、被害企業の平均損失額と被害の確率から積み上げた推計で、売上高の減少を付加価値に換算した本コラムの試算(GDP損失557億円、名目GDP比約0.01%)とは定義が異なるため、単純には比較できない。それでも、日本でのGDP損失額は実際にはこの試算値よりも一桁以上大きい可能性を英国政府のレポートは示唆している。
これは、被害企業の平均損失額と被害の確率から積み上げた推計で、売上高の減少を付加価値に換算した本コラムの試算(GDP損失557億円、名目GDP比約0.01%)とは定義が異なるため、単純には比較できない。それでも、日本でのGDP損失額は実際にはこの試算値よりも一桁以上大きい可能性を英国政府のレポートは示唆している。
個人消費への萎縮効果とデジタル化の遅れ
情報漏洩が相次ぐと、消費者は個人情報の提供を伴う取引をためらうようになる。被害企業から他社への乗り換えにとどまれば消費支出の総額は変わらないが、デジタル取引そのものを控える動きが広がれば、個人消費全体を萎縮させる。
より深刻なのは、キャッシュレス決済やデータを活用したサービスの普及が遅れることだろう。人口減少下で生産性を高めるには、デジタル化が欠かせない。デジタル取引への信頼が低下すれば、それがデジタル化の障害となり、中長期的な成長力を損なってしまう。これこそが、最大の経済的コストとなる可能性があるのではないか。
より深刻なのは、キャッシュレス決済やデータを活用したサービスの普及が遅れることだろう。人口減少下で生産性を高めるには、デジタル化が欠かせない。デジタル取引への信頼が低下すれば、それがデジタル化の障害となり、中長期的な成長力を損なってしまう。これこそが、最大の経済的コストとなる可能性があるのではないか。
平常時の損失は小さいが、テールリスクは大きい
問題は、平均的な損失ではなく、裾野の厚い「テールリスク」にある。英国の例では、自動車大手ジャガー・ランドローバーへの攻撃で約6週間にわたり生産が止まり、2025年9月の自動車生産は前月比28.6%減少し、月次GDPを0.17%押し下げた。
既に見た英国政府の調査は、鉄道網が1週間止まる仮想のシナリオで、付加価値の損失が最大約14億ポンド(年間GDPの約0.05%)にのぼる、と試算している。
既に見た英国政府の調査は、鉄道網が1週間止まる仮想のシナリオで、付加価値の損失が最大約14億ポンド(年間GDPの約0.05%)にのぼる、と試算している。
今後の見通しと求められる対応
攻撃へのAIの悪用が指摘される中、サイバー攻撃の件数と1件あたりの被害規模は、今後も拡大すると見込まれる。日本の組織を対象としたソフォスの調査では、ランサムウェアからの復旧コスト(身代金を除く)の平均は、前年の67万ドルから188万ドルへと約2.8倍に増えたという。11月以降の決算発表で被害額の開示が進めば、経済損失の試算値は相応に上振れするだろう。
今後の企業及び政府の対策の重点は、個社の防御から「共有基盤のレジリエンス(回復力)」へと移すべきである。具体的には、次の3点が求められる。
金融機関にとっても、サイバーリスクは、与信先の事業継続リスクとして、また取引先や委託先を通じた信用リスクとして、強く認識すべき段階に入っている。共有基盤の停止によって多数の与信先が同時に被害を受ける「集中」のシナリオを、ストレステストに加えることも検討に値しよう。
(参考資料) 英国科学・イノベーション・技術省(DSIT)、「Independent research on the economic impact of cyber attacks on the UK」(2025年11月12日)
今後の企業及び政府の対策の重点は、個社の防御から「共有基盤のレジリエンス(回復力)」へと移すべきである。具体的には、次の3点が求められる。
- クラウドや物流、決済など、広範囲な障害を引き起こす事業者の把握と代替手段の確保
- 委託先を含めた認証管理の徹底と、取引先が停止した場合の代替調達の準備
- 被害額の開示ルールの整備
金融機関にとっても、サイバーリスクは、与信先の事業継続リスクとして、また取引先や委託先を通じた信用リスクとして、強く認識すべき段階に入っている。共有基盤の停止によって多数の与信先が同時に被害を受ける「集中」のシナリオを、ストレステストに加えることも検討に値しよう。
(参考資料) 英国科学・イノベーション・技術省(DSIT)、「Independent research on the economic impact of cyber attacks on the UK」(2025年11月12日)
プロフィール
-
木内 登英のポートレート 木内 登英
金融ITイノベーション事業本部
エグゼクティブ・エコノミスト
1987年に野村総合研究所に入社後、経済研究部・日本経済調査室(東京)に配属され、それ以降、エコノミストとして職歴を重ねた。1990年に野村総合研究所ドイツ(フランクフルト)、1996年には野村総合研究所アメリカ(ニューヨーク)で欧米の経済分析を担当。2004年に野村證券に転籍し、2007年に経済調査部長兼チーフエコノミストとして、グローバルリサーチ体制下で日本経済予測を担当。2012年に内閣の任命により、日本銀行の最高意思決定機関である政策委員会の審議委員に就任し、金融政策及びその他の業務を5年間担った。2017年7月より現職。
※組織名、職名は現在と異なる場合があります。