メドテックコラムでは、コンサルタントが企業に共通する課題をとらえ、考察したことを読者のみなさまと共有することを目的に執筆し、連載でお届けする。今回は、ここ数年で規制等が整備され、医療機器メーカー各社が対応を迫られるようになった『サイバーセキュリティ』について述べる。
昨今、サイバーセキュリティへの対応は、あらゆる産業で関心が高まっており、重要なテーマとして位置づけられている。医療機器産業も例外ではなく、米国では2022年に成立した法改正により、一定の要件を満たす「ネットワークに接続される医療機器」を対象に、サイバーセキュリティ要件が法的義務として導入された。国内においても、2023年の薬機法に基づく基本要件基準の改正と経過措置を経て、2024年4月より対応の義務化が始まっている。本コラムでは、医療機器メーカーにとって避けては通れない要件となったサイバーセキュリティが、今後の製品競争力や各社の事業戦略にどのように影響を与えるのかを掘り下げる。
医療機器のサイバーセキュリティ対策が必要となる背景
近年、医療DXの発展に伴い、院内システムとクラウドサービスのデータ連携や、リモートメンテナンスの機会が増加している。この利便性の向上は、一方でランサムウェア感染による患者情報漏洩や、不正アクセスによる臨床業務停止といった新たなサイバー攻撃のリスクを増大させている。
今後、AI搭載型医療機器やSaMD(プログラム医療機器)の普及により、医療機器においても同様のトラブルが起こることが予想される。医療機器の中には、診療歴や検査結果などの要配慮個人情報を取り扱うものがある。また、生命維持管理装置をはじめ、機器の停止や誤作動が患者の生命・健康に重大な影響を及ぼし得るものもあるため[1]、ソフトウェアを搭載・利用し、サイバー脅威によるリスクを有する医療機器のサイバーセキュリティ対策の徹底は、これまで以上に重大な責務となる。
米国・日本におけるサイバーセキュリティ対策に関する規制と枠組み
医療機器サイバーセキュリティの規制・枠組みは、国際的な議論を基軸に各国で整備が進められている。その中核にあるのが、規制の国際調和を議論する国際医療機器規制当局フォーラム(IMDRF:International Medical Device Regulators Forum)である。2020年には、IMDRFから医療機器サイバーセキュリティ対策に関する国際ガイダンス[2]が発行された。このガイダンスは、製品ライフサイクル全体を通して関係者が考慮すべき一般原則とベストプラクティスを整理したものである。特徴として、医療機器メーカーに対し、医療機関をはじめとする利用者、規制当局など必要な関係者へのSBOM提供を求めること、医療機器メーカーによるサポート期間が終了したレガシー製品を利用する場合、医療機器メーカーと機器を使用する医療機関が連携し、ネットワーク隔離やアクセス制限等の補完的なセキュリティ対策を実施することを求める点が挙げられる。この国際的な枠組みに準拠する形で、日本でも厚生労働省が定め、医療機器の安全性・性能面で満たすべき基本的要件を示す基本要件基準が改正され、米国においても規制当局である米国食品医薬品局(FDA:Food and Drug Administration)が同様の考え方に基づきガイダンスを更新するなど、国際的な整合性が図られている。
特に米国では、FDAが2010年代前半から医療機器サイバーセキュリティの制度整備と官民連携に着手し、近年は医療機器の開発・評価・承認の円滑化を目的とする官民連携コンソーシアム(MDIC:Medical Device Innovation Consortium)への資金提供を通じて脅威モデリングの実装ツール開発や人材育成を支援している。日本でも、2018年の厚労省ガイダンスを皮切りに、AMED研究や2020年度に設置された医機連WG、手引書・研修等を通じた現場実装支援が本格化している。日米とも実装支援を進めているが、規制当局が早期から官民連携の枠組みを構築し、具体的な実装手法の開発・普及まで関与してきた点は、米国の取り組みを特徴づけている。
医療機器メーカーによるサイバーセキュリティ対策の現状
米国では、2014年の市販前ガイダンス、2016年の市販後ガイダンス等を通じて、早くから医療機器のサイバーセキュリティ対策が審査・市販後管理の論点として具体化されており、2022年の法改正によって要件が法的義務となった。日本においても、2023年の基本要件基準の改正によりサイバーセキュリティ対策が承認要件となり、経過措置を経て2024年4月より対応が義務化されている。サイバー脅威によるリスクを有する医療機器を開発する医療機器メーカーの中には、その対策を担う専門組織の構築、関連知識の蓄積、人材育成が不十分な中で、手探りで個別対応を迫られている状況にある。実際、2024年に厚生労働科学特別研究事業の一環で行われた調査[3]では、回答した医療機器製造販売業者243社のうち、リスクマネジメント活動に従事できる力量をもった人員が組織全体で3名以下の医療機器メーカーが調査対象の約3割を占め、現場の人材不足が明らかになった。特に、医療機器開発の実績が限定的なスタートアップ企業では、サイバーセキュリティに関する専門人材や実務ノウハウが不足していることが想定され、各企業の専門リソースの差によって、対策状況にばらつきが生じている可能性がある。
また、医療機器メーカーは、導入先医療機関の運用環境を踏まえたリスク対策を講じ、保守管理に関する医療機関との責任分界を明確化することが重要である。しかし、同調査によれば、回答業者187社のうち、医療機器メーカーが医療機関側のネットワーク構成図を把握している割合は24%にとどまり、両者間で製品のサイバーセキュリティに関する保守契約を結んでいる割合も17%と、いずれも低水準であった。
もっとも、日本における医療機器サイバーセキュリティ規制は本格運用が始まって間もない段階にあり、今後は規制要求に現場の実務体制をいかに適合させていくかが鍵となる。
今後起こり得る脅威と、厳格化する医療機関の調達基準
今後、医療機器業界が直面する脅威として挙げられるのは、AI技術の進化による攻撃の高度化である。今年、サイバーセキュリティ業界に衝撃を与えたアンソロピック社のAIモデル「Claude Mythos(クロード ミュトス)」に象徴されるように、生成AIやAIエージェントの進化により、脆弱性の探索や攻撃コード作成の一部が効率化・自動化され、サイバー攻撃の高度化や低コスト化が進む可能性が高まっている。このAIの進化スピードに対応するために、サイバー攻撃に対する能動的な対策が求められる。
こうした背景を受け、2026年5月、厚生労働省は医療機関に対し「AI性能の高度化を踏まえたサイバーセキュリティ対策の強化」[4]を緊急周知した。経営層の関与によるガバナンス強化を前提に、システム全体のリスク把握からパッチ適用の迅速化、BCP(事業継続計画)の整備まで、包括的な見直しが求められている。これまで、サイバーセキュリティに対する脆弱性が指摘されてきた医療機関にとって、サイバーセキュリティ対策は喫緊の経営課題となり、結果として、調達する医療機器に対しても「より高度なセキュリティ担保」が求められるようになる。
医療機器メーカーが取るべき「攻め」のセキュリティ戦略
サイバーセキュリティ対策に対する関心は、グローバル全体で急速に高まっている。米国RunSafe Security社が発表した「2026年 医療機器サイバーセキュリティインデックス」[5]によれば、米国、英国、ドイツの医療従事者551名への調査において、全体の56%が「セキュリティ上の懸念(対策不足)を理由に医療機器の購入を却下した経験がある」と回答し、この割合はわずか1年前(2025年の46%)から10ポイントも上昇している。このデータは、医療機関が機器を選定するうえで、サイバーセキュリティへの対応力が「買ってもらえるかどうか」を左右し、明確な競争優位の源泉になりつつあることを示している。
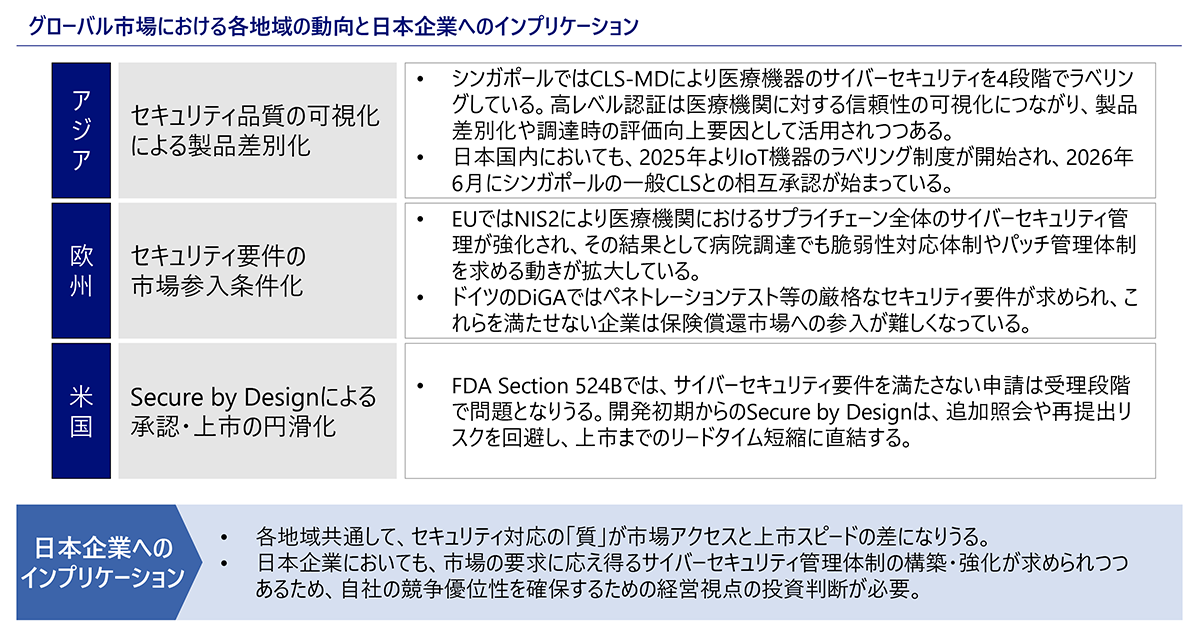
一方、各国の規制当局側でも、医療機器メーカーのサイバーセキュリティ対策への投資が市場での競争優位にはたらくような仕組みを導入し始めている。その先進的な例として、シンガポール政府の取組が挙げられる。同国は、一般IoT機器向けのラベリング制度(CLS : Cybersecurity Labelling Scheme)を参考に、医療機器用に設計された「CLS(MD) : Cybersecurity Labelling Scheme for Medical Devices」[6]という制度を、2024年10月より開始した。
出所)シンガポール政府(CSA)「About Cybersecurity Labelling Scheme for Medical Devices – CLS(MD)」、
各国(米国・欧州)規制当局の公開情報よりNRI作成
この仕組みは、機器のサイバーセキュリティ対策レベルを4段階で評価し、製品にラベルとして付与できるものである。ベースラインのセキュリティ要件を満たす場合は「レベル1」となり、より高度な対策として、第三者によるソフトウェア解析やペネトレーションテスト等を実施する場合には「レベル3」、さらに詳細なセキュリティ評価を得た場合には最上位の「レベル4」が付与される。この制度により、医療機器のセキュリティ品質が公的かつ視覚的に認められることになる。結果として、医療機関側は安全な機器を選定しやすくなるだけでなく、医療機器メーカー側も「レベル4を獲得することで、競争力が高まる」という明確な指標ができるため、対策への投資判断がしやすくなるという大きなメリットを生んでいる。国内においても、2025年3月よりIoT製品のセキュリティ適合評価・ラベリング制度「JC-STAR」のレベル1の運用を開始しており、2026年3月にはシンガポールのCLSとの相互承認(一部要件)に合意し、同年6月より運用が開始された。このような制度が、今後医療機器に対しても影響が及ぶ可能性は十分に考えられる。
以上のように、グローバル市場での動向は、サイバーセキュリティへの対策が、「単なる法規制をクリアするための義務的コスト(守り)」ではなく、医療機関に選定してもらうための「競争優位性の源泉」、すなわち今後市場競争で優位に立つための「投資戦略の一つ(攻め)」となり得ることを示唆している。
デジタルを活用した最新の医療機器において、開発の初期段階からサイバーセキュリティを要件の一つとして組み込んで設計すること(Secure by Design)は当然の前提となる。しかし、それにとどまらず、性能面での差別化が難しくなった既存の医療機器においても、能動的にサイバーセキュリティ対策に投資することは、製品の付加価値向上に直結する重要なツールとなる可能性がある。医療機器メーカーによるサイバーセキュリティ対策は、品質保証部門やIT部門に任せておく一機能ではない。経営層が自ら旗振り役となり、自社の製品力強化と付加価値向上を目指した「攻めの戦略的投資」として牽引すべき領域であるといえるのではないだろうか。
引用
- [1]個人情報保護委員会 「医療・介護関係事業者における個人情報の適切な取り扱いのためのガイダンス」
- [2]IMDRF 「医療機器サイバーセキュリティの原則および実践」
- [3]厚生労働科学研究成果データベース 「医療機関における医療機器のサイバーセキュリティの確保等のために必要な取組の研究」
- [4]厚生労働省 【緊急周知】AI性能の高度化を踏まえたサイバーセキュリティ対策の強化について 2026/05/18
- [5]RunSafe Security’s 2026 MEDICAL DEVICE Cybersecurity Index 2026/04/29
- [6]A Singapore Government Agency Website / CSA Singapore / About Cybersecurity Labelling Scheme for Medical Devices – CLS(MD)
ご関心のある方は、本稿をまとめた資料をダウンロードいただき、ご参照いただければ幸いです。
プロフィール
-
山崎 亮輔のポートレート 山崎 亮輔
ヘルスケア産業コンサルティング部
-
住友 亮太のポートレート 住友 亮太
グローバル製造業コンサルティング部
※組織名、職名は現在と異なる場合があります。